r²Trust
零信任安全平台
先认证
再连接
r²Trust
城墙一旦被突破
内网一览无余
- 先连接,后认证,端口对外暴露
- 一次认证,长期信任
- 网络级粗粒度授权
- 横向移动难以发现
每一次访问
都重新验证
- SPA 单包授权,业务隐身、抗扫描
- 持续评估身份、设备与环境
- 应用级最小权限,按需动态授权
- 进程级微隔离,阻断横向移动
三个组件
一套闭环
构建从身份到权限的完整安全
访问主体
r²Trust 零信任安全平台
受保护资源
AI 时代
安全新防线
DeepSeek 本地化部署
大模型运行在你的环境里,敏感数据不
零信任访问大模型
谁能用、用什么、问什么,全程可控
更安全
也更高效
防止数据泄露
工作空间加密隔离,文件导出、打印需
保护业务资源
业务隐身,只对可信身份
远程安全办公
随时随地,安全接入办
提升运维效率
授权运维应用,权限清晰可
提高办公效率
一机两用,告别双网
高性能 易扩展
一台控制中心,管控多台安全
九项能力
层层设防
微隔离
按进程与应用细粒度隔离,阻断横向
单包授权 SPA
先认证,后连接。端口对外不
访问控制
基于身份、设备、环境的动态
多因子认证 MFA
多重身份校验,杜绝凭证
数据防泄漏
水印、防截屏、加密存储,全链路
应用管控
仅允许被授权的应用进入工作
网络监控
访问链路实时
日志审计
每一次访问,有据
安全网盘
敏感文件集中加密存储与
一个平台
六大场景
数据防泄漏
客户端空间与个人空间深度隔离,文件加密存储,导出与打印需管理员
远程安全办公
先认证,再连接。以最小权限安全接入办公网,避免 VPN 先连后验带来的暴露
远程运维
运维人员安全接入企业内网,仅可运行被授权的运维应用,管理有权限的
一机两用
基于沙箱隔离,魔盒内访问政务外网,个人空间访问互联网,同时在线且安全
多云多数据中心访问
各数据中心分别部署网关,代理访问其保护的业务系统,告别 ACL 失效与边界
外包员工访问
驻场外包人员安装魔盒客户端,既能访问内部办公系统,也能访问外部
实力
有据可证
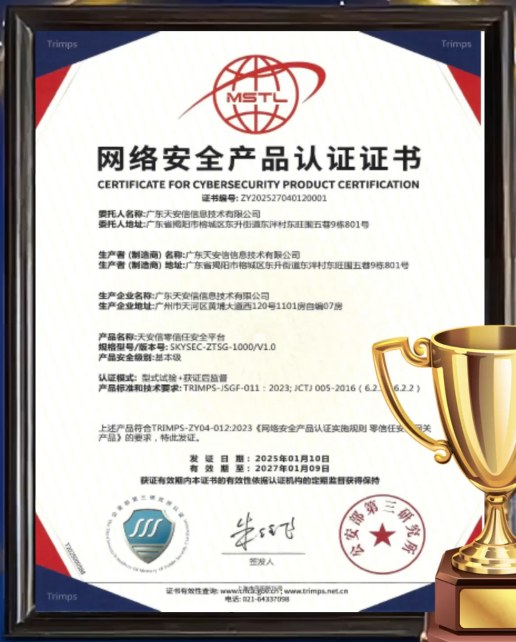
2025 年 1 月,天安信零信任安全平台获得公安部第三研究所颁发的网络安全产品认证
你可能想知道
传统 VPN「先连接,后认证」,业务端口对外暴露。r²Trust 采用单包授权(SPA),先完成身份认证才建立连接,业务对未授权访问者完全隐身,可有效抵御扫描与
零信任客户端(安全魔盒,支持 PC 与移动终端)、安全网关(数据面)与控制中心(控制面)。网关与控制中心可同机部署,一台控制中心可管控多台安全
适配公有云、政务云、私有云与混合云,并可对接 OA、CRM、财务、身份认证系统及第三方安全平台。零信任防护 AI 产品支持大模型本地化部署(DeepSeek)。
天安信零信任安全平台(型号 SKYSEC-ZTSG-1000/V1.0)于 2025 年 1 月获得公安部第三研究所颁发的网络安全产品认证